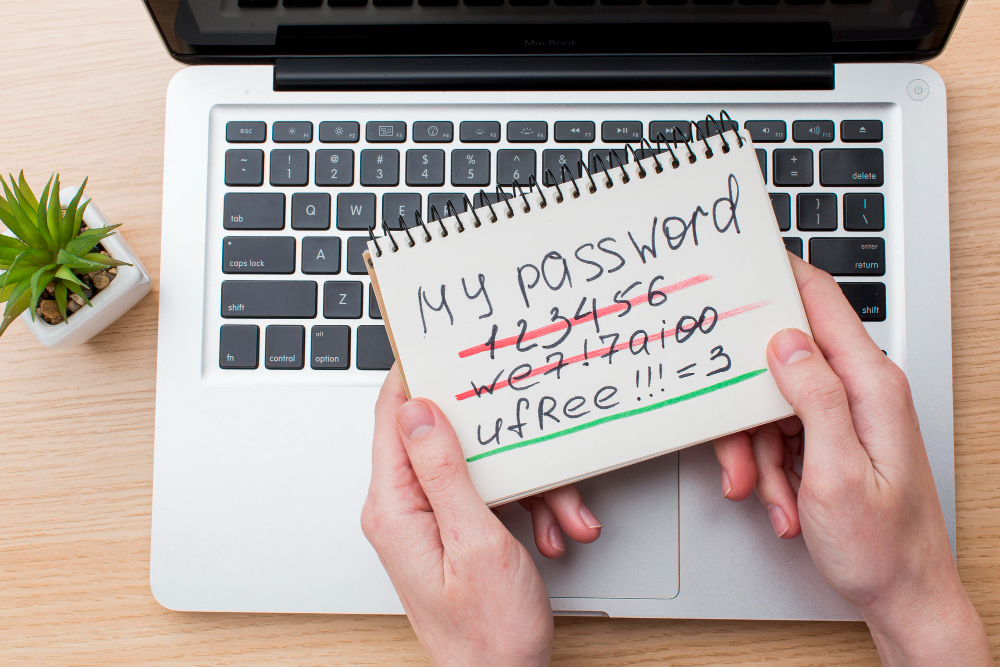
Kebocoran data berskala raksasa kembali terjadi di ranah siber internasional, kali ini menimpa sistem kependudukan nasional Denmark. Sebanyak 8,8 juta catatan data warga dilaporkan telah diambil secara ilegal oleh pihak yang tidak bertanggung jawab.
Celah Keamanan dari Mitra Pihak Ketiga
Jalur utama yang dimanfaatkan peretas untuk menyusup ke dalam basis data tersebut berasal dari akun milik penyedia layanan TI pihak ketiga, Pays ApS. Perusahaan ini memiliki kewenangan memberikan akses rujukan ke Registri Pusat Penduduk Denmark (CPR), yang memuat informasi kependudukan hampir seluruh warga negara tersebut.
Ironisnya, pintu masuk menuju data yang sangat sensitif itu ternyata cuma dibentengi oleh kata sandi sepele, yaitu "123456". Direktur Pays ApS, Sophie Laursen, mengonfirmasi secara langsung bahwa peretas memang menyusup melalui celah akses milik perusahaannya untuk mengambil data dari sistem tersebut.
Tagihan Tak Lazim yang Membongkar Penyerusupan
Penetrasi siber ini tidak langsung diketahui pada hari H kejadian. Seorang pejabat pemerintah Denmark mengungkapkan bahwa aksi penyusupan baru terendus 12 hari kemudian, dipicu oleh kecurigaan atas tagihan yang memperlihatkan adanya aktivitas tak wajar dari perusahaan bersangkutan.
Kendati sudah berhasil menggondol 8,8 juta rekaman data, pelaku mengklaim bahwa mereka sama sekali tidak bermaksud untuk menjual atau menyebarluaskan data kependudukan tersebut ke publik. Kasus ini pun menjadi peringatan keras mengenai betapa risikannya pengamanan sistem vital jika tidak dilengkapi pelapis keamanan yang memadai, seperti kata sandi yang lebih rumit atau autentikasi dua langkah (two-factor authentication).
Alarm Nyata di Tengah Era Kejahatan Siber
Kelalaian dalam mengamankan kredensial pemerintah semacam ini bukanlah hal baru di panggung global. Pada tahun 2024 lalu, Indonesia pernah mengalami nasib serupa sewaktu server Pusat Data Nasional Sementara (PDNS) dibobol akibat penggunaan kata sandi yang amat mudah ditebak, yakni "Admin#1234". Di tempat lain, pemerintah Korea Selatan bahkan harus kehilangan data berkapasitas 858 terabyte akibat insiden kebakaran besar di fasilitas data center mereka pada tahun lalu.
Di era ketika serangan siber modern makin gencar memanfaatkan bantuan agen kecerdasan buatan (AI), insiden di Denmark ini menyajikan kenyataan yang cukup ironis. Peretas sama sekali tak memerlukan canggihnya teknologi AI untuk menembus benteng data nasional Denmark. Kombinasi kata sandi sekelas "123456" sudah lebih dari cukup untuk membuat pertahanan sistem runtuh seketika.